


Wie KRITIS-Betreiber mit einer OT-Angriffserkennung gleich mehrere Herausforderungen lösen
Angriffserkennungssysteme in Stadtwerken, Wasserwerken und Netzbetreibern
In der öffentlichen Wahrnehmung werden Systeme zur Angriffserkennung häufig auf das reduziert, was bereits im Namen steckt. Dabei können Energieversorgungsunternehmen mit einem Angriffserkennungssystem - vor allem wenn es die Netzleit- und Fernwirktechnik im Blick behält - gleich mehrere Herausforderungen lösen, die neben der offensichtlichen Cybersicherheit auch Compliance, Lieferkettensicherheit, Business Continuity und Anlagenverfügbarkeit umfassen.
Compliance
Rechtskonformität ist nach wie vor der treibende Faktor für viele Kritis-Betriebe, ein System zur Angriffserkennung (SzA) in ihrer Infrastruktur umzusetzen. Eine Herausforderung dabei bleibt häufig die Frage, was genau ein SzA eigentlich ist und umfasst. Für die einen sind es die Firewalls an den Netzwerkgrenzen, für das BSI dagegen ein ganzen Managementsystem.
Dabei findet sich eine verhältnismäßig klare Definition der Funktionen und des Scope seit Jahren im IT-SIG 2.0. Demnach muss ein SzA:
- Die kritischen Prozesse und Anlagen von Versorgungsunternehmen überwachen können. Daraus ergibt sich bereits, dass mindestens die industriellen Prozesse und Anlagen der Energieversorgung abgedeckt sein müssen. Klassische IT-Lösungen und Firewalls haben dort wenig Gewicht, denn sie sitzen nur am Rand bzw. außerhalb der kritischen Anlagen und haben selten ein Verständnis für OT-Kommunikation. Ein SzA, das direkt in der industriellen Infrastruktur (der OT) sitzt, überwacht dagegen genau den Bereich, der rechtlich gefordert ist.
- Kontinuierlich Daten sammeln, um Angriffe zu erkennen. Hier spalten sich die Meinungen. Reicht es, wenn diese Daten ausschließlich an der Netzwerkgrenze gesammelt werden? Oder sollte bei der heutigen Bedrohungslandschaft, in der verstärkt der Netzwerkzugang über gestohlene Zugangsdaten forciert wird, der Blick auch nach innen gehen - auf die Netzwerke selbst? Siehe Punkt 1.
- Angriffe abwehren können. Das wiederum setzt voraus, dass sie überhaupt erkannt, lokalisiert und nachvollzogen werden können. Womit wir zu Punkt 2 zurückkehren.
Compliance umfasst für Stadtwerke, Wasserwerke und Netzbetreiber aber nicht nur den Nachweis eines SzA, sondern vor allem auch das Einhalten der Meldepflicht. Ein Angriffserkennungssystem für die OT - wie Rhebo Industrial Protector - detektiert und dokumentiert alle Cybervorfälle im Detail, in ihrer Gesamtheit und über die Zeit. Verdächtige Aktivitäten in der OT werden dabei als Packet Capture (pcap) gespeichert, so dass Vorfälle ausgewertet und entsprechend der gesetzlichen Anforderungen gemeldet werden können.
Asset Management
In vielen industriellen Infrastrukturen ist die Asset-Dokumentation nach wie vor lückenhaft. Das ist nicht nur ein Problem für die Cybersicherheit, sondern auch für das generelle Asset Management und die Netzführung. Welche Geräte und Systeme laufen überhaupt in der OT? Welche Abhängigkeiten existieren? Welche Assets sind kritisch für den Netzbetrieb?
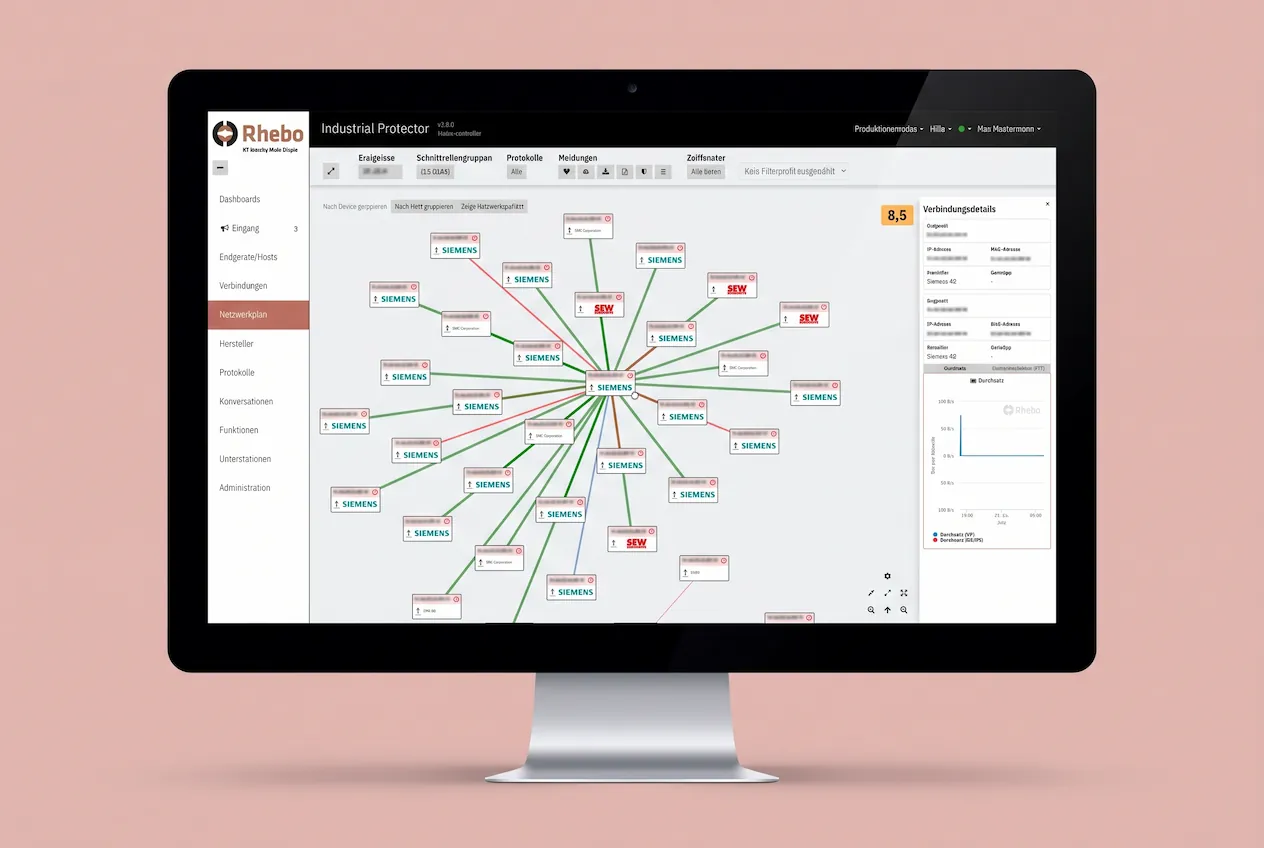
Das SzA für die OT erstellt einen Netzplan (siehe Bild) aller kommunizierenden Assets, deren Eigenschaften, Verbindungen und Durchsätze. Dadurch erlangen Asset Manager nicht nur Klarheit darüber, welche Geräte und Systeme in der OT existieren, sondern auch in welchem Verhältnis sie zueinanderstehen. Das erleichtert die Planung von Reparaturen, Erneuerungen und Wartungseinsätzen.
Risikomanagement
Das Risikomanagement ist nicht nur eine Übung in Compliance sondern längst integrale Managementaufgabe, um die Versorgungsdienstleistung langfristig sicherzustellen. Durch die Informationen und insbesondere den Netzplan aus dem SzA für die OT kann auch das Risikomanagement besser bewerten:
- welche Abhängigkeiten zwischen Systemen herrschen.
- welche Schwachstellen im OT-Netz existieren.
- welche kritischen Systeme exponiert sind (zum Beispiel durch verbundene andere Systeme, für die es Schwachstellenmeldungen gibt oder die selbst exponiert sind).
- welche Sicherheitslücken in der OT-Kommunikation existieren, z. B. unsichere Protokolle, fehlende Authentifizierung etc.
Cybersicherheit gegen das Unbekannte
Cybersicherheit ist nicht gleich Cybersicherheit. Der etablierte Ansatz aus der IT baut nach wie vor auf bekannte Malware-Signaturen, das so genannte Blocklisting. Jedoch hat sich die Angriffslandschaft seit Jahren gewandelt. Der Einsatz von KI in Cyberangriffen reduziert weiter die Chance, über Signaturen aber auch reine Allowlists verdächtige Aktivitäten zu detektieren. Vielmehr muss heute - neben den altbewährten Ansätzen - darauf fokussiert werden, Veränderungen in der legitimen Kommunikation frühzeitig zu erkennen. Diese Anomalien sind gerade in der OT gut abzugrenzen, da die OT-Kommunikation in der Regel stark deterministisch und wiederholend ist.
Ein SzA mit Anomalieerkennung ermöglicht neben der klassischen Malware-Detektion:
- die Ausnutzung von Zero-Day-Schwachstellen zu erkennen,
- mehrstufige Cyberangriffe zu erkennen (z. B. laterale Bewegung, Scans, Manipulationen),
- mittels Deep Packet Inspection Manipulation der OT-Kommunikation zu erkennen,
- Angriffe über legitime Accounts (auch von Admin-Accounts) zu erkennen,
- Angriffe zu detektieren, die “Living-of-the-land”-Methoden nutzen.
- die indirekte Absicherung von Legacy-Systemen, für die keine Sicherheitsupdates mehr ausgeliefert werden. Was nicht abgesichert werden kann, ist nicht automatisch ein aussichtsloser Fall. Es muss nur genauer überwacht werden, um mögliche Kompromittierungen durch abweichendes Systemverhalten in Echtzeit zu erkennen.
Anlagenverfügbarkeit
Gerade in industriellen Umgebungen wie Umspannwerken, Hoch- und Mittelspannungsnetzen sowie Wasseraufbereitungs- und Kläranlagen steht die Anlagenverfügbarkeit über allem. Cyberangriffe sind (bislang) die geringere Gefahr. Technische Störungen, Netzwerk-Degradation, Ausfälle von Switchen oder Checksummenfehler gehören dagegen zum Alltag.
Ein SzA mit Anomalieerkennung sollte deshalb neben Cybersicherheitssignalen auch technische Fehlerzustände zuverlässig detektieren und melden. So können z. B. abweichende Umlaufzeiten oder Kommunikationsabbrüche frühzeitig registriert und im Rahmen der präventiven Wartung die fehlerbehafteten Geräte lokalisiert und ersetzt / repariert werden oder Fehlkonfigurationen korrigiert werden.
Business Continuity und Cyberresilienz
Nach dem Angriff ist vor nicht nur vor der Wiederherstellung, sondern auch vor dem nächsten Angriff.
Um sowohl die Wiederherstellung nachhaltig und sicher zu gestalten als auch auf den nächsten Angriff vorbereitet zu sein, braucht es Wissen darüber:
- welche Systeme betroffen waren,
- wie der Angriff verlief,
- welche Taktiken, Techniken und Verfahren (TTP für Tactics, Techniques, Procedures) die Angreifer genutzt haben.
Ein leistungsstarkes SzA speichert deshalb jede Anomalie in der OT-Kommunikation als Packet Capture (pcap). Darin wird die Anomalie im Detail dokumentiert, wodurch das Investigationsteam im Zuge ihrer forensischen Analyse genau nachvollziehen kann, was während des Angriffs passiert ist und wie die Timeline aussah.
Lieferkettensicherheit
Lieferkettensicherheit ist ein zweischneidiges Schwert. Für die Compliance und das Risikomanagement ist das Thema enorm wichtig. Gleichzeitig ist der Anspruch bzw. die Anforderung, auch innerhalb der Lieferkette die Cybersicherheit sicherzustellen und zu beeinflussen, in der Regel reine Wunschvorstellung. Die wenigsten Lieferanten lassen sich von ihren Kunden in die eigene Cybersicherheit reinreden.
Im Grunde muss die Lieferkette wie ein Legacy-System behandelt werden. Was nicht direkt beeinflusst werden kann, muss konsequent überwacht werden. Ein SzA mit Anomalieerkennung unterstützt:
- verändertes Verhalten von OT-Komponenten zu detektieren,
- bekannt gewordene Schwachstellen von Systemen und Komponenten zu detektieren,
- fehlerhafte Login-Versuche (z. B. über VPN oder Fernzugriff) bei Service-Zugängen zu detektieren.
Damit kann die Kompromittierung von Drittanbietertechnologie und -infrastruktur frühzeitig erkannt und der Hersteller gezielt zu mehr Cybersicherheit in der Produktentwicklung und Dienstleistung gedrängt werden.
Fazit
Ein System zur Angriffserkennung in der OT ist für Stadtwerke, Netzbetreiber und Wasserwerke nicht nur ein Tool, um die Compliance mit NIS2 sicherzustellen. Es unterstützt die Betreiber auch dabei, die Anlagenverfügbarkeit zu erhöhen und Herausforderungen wie das Asset Management und die Lieferkettensicherheit zu meistern.


