


OT-Sicherheit-Playbook – OT-Sicherheit aus Sicht eines Pentesters
Schnell und unkompliziert unsichere SSL/TLS-Standards auf OT-seitigen Windowssystemen abschalten
Unsichere SSL/TLS-Standards sind ein beliebter und leicht zu vermeidender Angriffsvektor auf Windowssysteme, die in der OT zum Einsatz kommen. Pentester Patrick Latus zeigt, wie die Standards schnell und ohne komplizierte Registry-Konfiguration abgeschaltet werden können.
Zu unserer Serie: OT-Sicherheit geht auch einfach. Zusammen mit Pentester Patrick Latus von ITrocks beleuchten wir ganz praxisorientiert die wichtigsten Schritte, um OT-Netze sicherer zu machen. Basierend auf dem gemeinsamen eBook “Playbook für OT-Sicherheit – nach Art eines Pentesters” zeigen wir in den Blogposts und Videos Schritt für Schritt, wie OT-Verantwortliche die im eBook empfohlenen Maßnahmen umsetzen können.
Welche SSL/TLS-Standards sind unsicher?
SSL/TLS-Protokolle sind auch auf Windowssystemen weit verbreitet, die in der OT laufen. TLS steht für Transport Layer Security (Transportschichtsicherheit) und ist ein Verschlüsselungsprotokoll, das für die sichere Datenübertragung genutzt wird. SSL (Secure Sockets Layer) repräsentiert die Vorgängerversion von TLS.
SSL/TLS-Protokolle sind natürlich nicht per se unsicher. Jedoch sollten OT-Systeme immer mit der aktuellen Version laufen.
Stand Oktober 2026 sind die folgenden Protokollversionen unsicher:
• alle SSL-Protokolltypen (SSL 1.0, SSL 2.0, SSL 3.0)
• TLS 1.0
• TLS 1.1
Sichere Versionen sind:
• TLS 1.3 (aktuelle Version seit 2018)
• TLS 1.2 ist ein Wackelkandidat. Das seit 2008 als Industriestandard geltende Protokoll leidet seit Jahren unter Downgrade-Angriffen wie BEAST, POODLE und DROWN. TLS 1.2 erlaubt in manchen Konfigurationen noch immer 3DES und RC4, während Perfect Forward Secrecy manuell konfiguriert werden muss. Google, Apple und Firefox werden deshalb Ende 2026 / Anfang 2027 das Protokoll TLS 1.2 aus ihren Trust Stores nehmen und nicht weiter unterstützen[1]. Für Windowssysteme dagegen gilt: So lange das jeweilige Windowssystem Microsoft-Sicherheitsupdates erhält, werden diese auch für TLS 1.2 ausgeliefert.
Jedoch sollte auch auf unterstützten Windowssystemen beachtet werden:
• Ein Betriebssystem, das TLS 1.2 präferiert, kann unter Umständen im laufenden Betrieb (und Information der Verantwortlichen) auf ältere Versionen zurückfallen. Microsoft warnt: “Wenn eine Verbindung über TLS 1.2 hergestellt wird und keine zeitnahe Antwort erfolgt oder wenn die Verbindung zurückgesetzt wird, versucht das Betriebssystem möglicherweise, eine Verbindung zum Ziel-Webdienst über ein älteres TLS-Protokoll (wie TLS 1.0 oder 1.1) herzustellen. Dies geschieht in der Regel, wenn das Netz ausgelastet ist oder wenn ein Paket im Netz verloren geht”.[2]
• Angreifer nutzen genau diesen Mechanismus aus, indem sie attackierte Systeme – selbst wenn auf diesen TLS 1.2 oder TLS 1.3 als präferierte Verschlüsselungsprotokolle ausgewiesen sind – auf TLS 1.0 oder TLS 1.1 herunter zwingen.
Soweit für die Funktion der OT möglich, sollten Administrator:innen die unsicheren SSL/TLS-Versionen deaktivieren und bereits auf TLS 1.3 wechseln.
Wie deaktiviert man per Mausklick unsichere SSL/TLS-Standards in OT-Umgebungen?
Veraltete, unsichere SSL/TLS-Protokolle können über verschiedene Wege deaktiviert werden.
WICHTIG: Bevor Sie die Konfiguration der SSL/TLS-Protokolle durchgeführen, erstellen Sie IMMER ein Backup des Systems!
1. Windows Registry Rekonfiguration
Selbstverständlich kann die Nutzung der verschiedenen TLS-Versionen unter der Windows Registry konfiguriert werden[3]. Dies ist jedoch etwas umständlich. Selbst Microsoft rät davon ab.
2. Automatisierte Deaktivierung
Einfacher geht es über ein Open Source / Freeware-Tool wie IIS Crypto[4].* Dieses Programm erlaubt Administrator:innen, Protokolle, Cipher, Hashes und Key Exchange-Algorithmen auf Windows Servern und Clients (Versionen 2012-2025) zu aktivieren und deaktivieren. Das Tool ist als GUI und Kommandozeilen-Version (CLI) verfügbar.
Um unsichere SSL/TLS-Protokolle auf einem Windowssystem über die GUI-Version abzuschalten gehen Sie folgendermaßen vor:
1. Backup des Systems erstellen.
2. Programm herunterladen.
3. Programm als Administrator ausführen (run as administrator).
4. Liste der (de)aktivierten Verschlüsselungsprotokolle auf Server und Client-Seite, Hashes, Cipher und Key Exchanges prüfen.
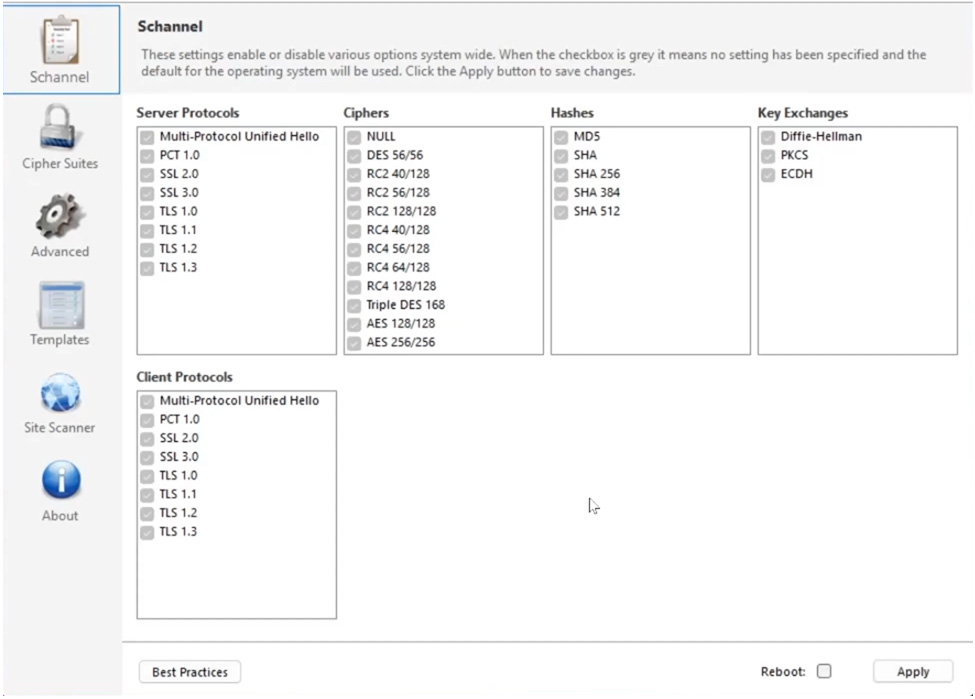
5. Veraltete, unsichere Versionen deaktivieren. Das kann für alle Einstellung manuell durchgeführt werden, indem die entsprechenden Tickboxen deaktivieren werden. Alternativ können über den Button “Best Practices” alle als unsicher erkannte Einstellungen mit einem Mal deaktiviert werden.
6. Einstellungen über “Apply” bestätigen.
7. Windows-System neustarten.
8. Windows-System auf die notwendigen und zu erwartenden Prozesse prüfen. Um nachfolgend einzelne Verbindungen dediziert auf die angewendeten Verschlüsselungsprotokolle zu prüfen, empfiehlt sich die Nutzung des Programm Wireshark.
9. Bei Funktionseinschränkungen und Problemen kann über IIC Crypto leicht nachkonfiguriert werden.
10. Sollte für die Funktionalität die Nutzung unsicherer Protokolle oder Cipher notwendig werden (z. B. bei Legacy-Systemen), sollte das Windowssystem in ein Sicherheitsmonitoring eingebunden werden, um die Kommunikation über die veralteten Protokolle engmaschig zu überwachen. Dies kann flächendeckend für die gesamte OT über ein netzbasiertes Intrusion Detection System (NIDS) für die OT abgesichert werden – als Stand-Alone-Lösung oder integriert in Ihr SIEM.
Bitte beachten Sie, dass die Einstellungen mittels Tools wie IIS Crypto für jedes Windowssystem einzeln geändert werden müssen.
Um zu erfahren, wie die Rekonfiguration auf Angreiferseite aussieht, schauen Sie das kurzweilige Tutorial.
* Disclaimer: Die Nennung des Tools stellt keine ausdrückliche Empfehlung dar. Es gibt verschiedene Open Source / Freeware-Tools zur (De)aktivierung von Protokollen. Bitte prüfen Sie die Tools entsprechend Ihrer Sicherheitsrichtlinien, machen Sie in jedem Fall ein Backup der Systeme, und testen Sie das jeweilige Tool am besten vorab in einer isolierten Sandbox-Umgebung.
[1] https://csr.plus/de/articles/tls-1-2-deprecation-2026
[4] https://www.nartac.com/Products/IISCrypto/


